


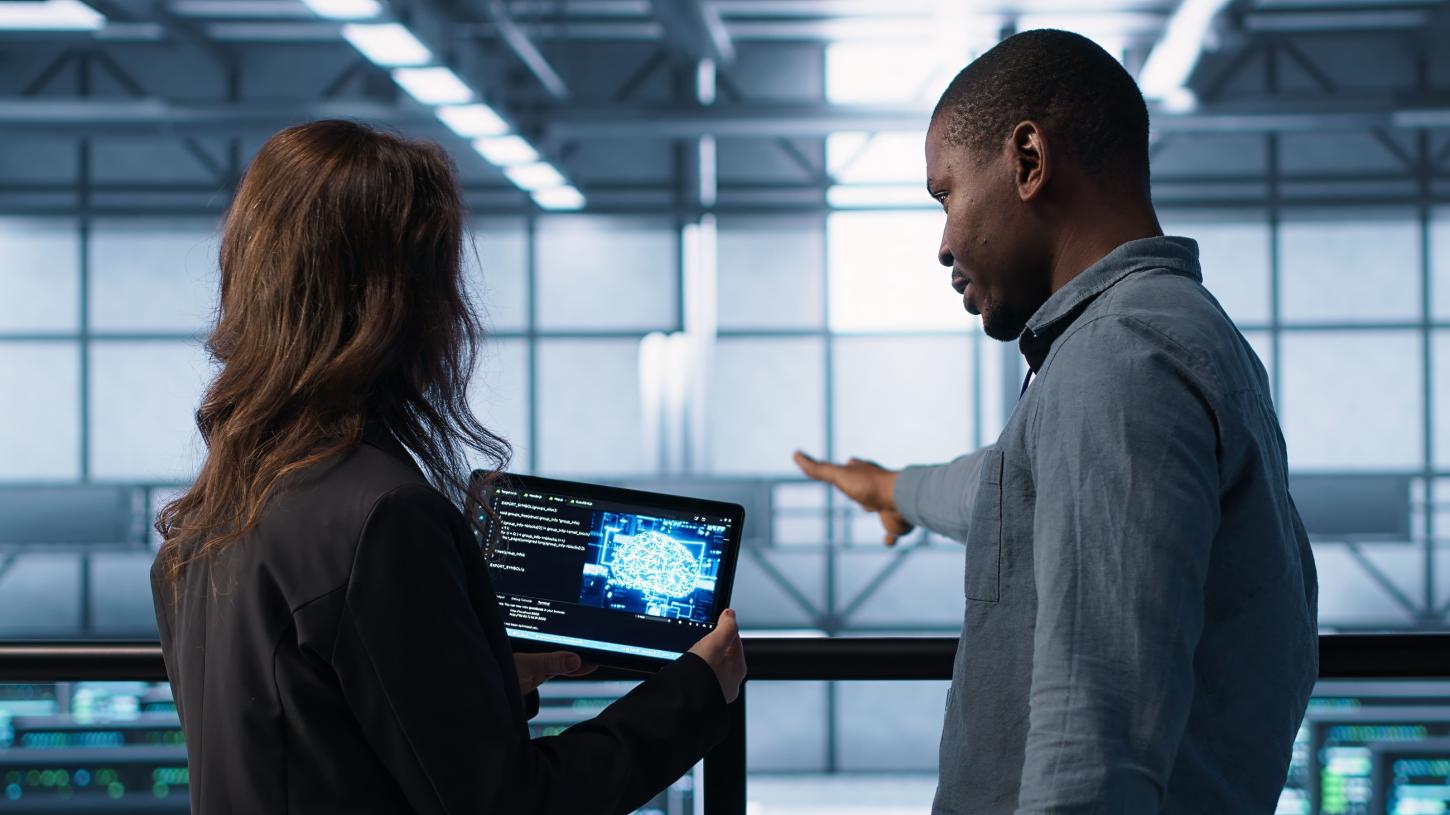
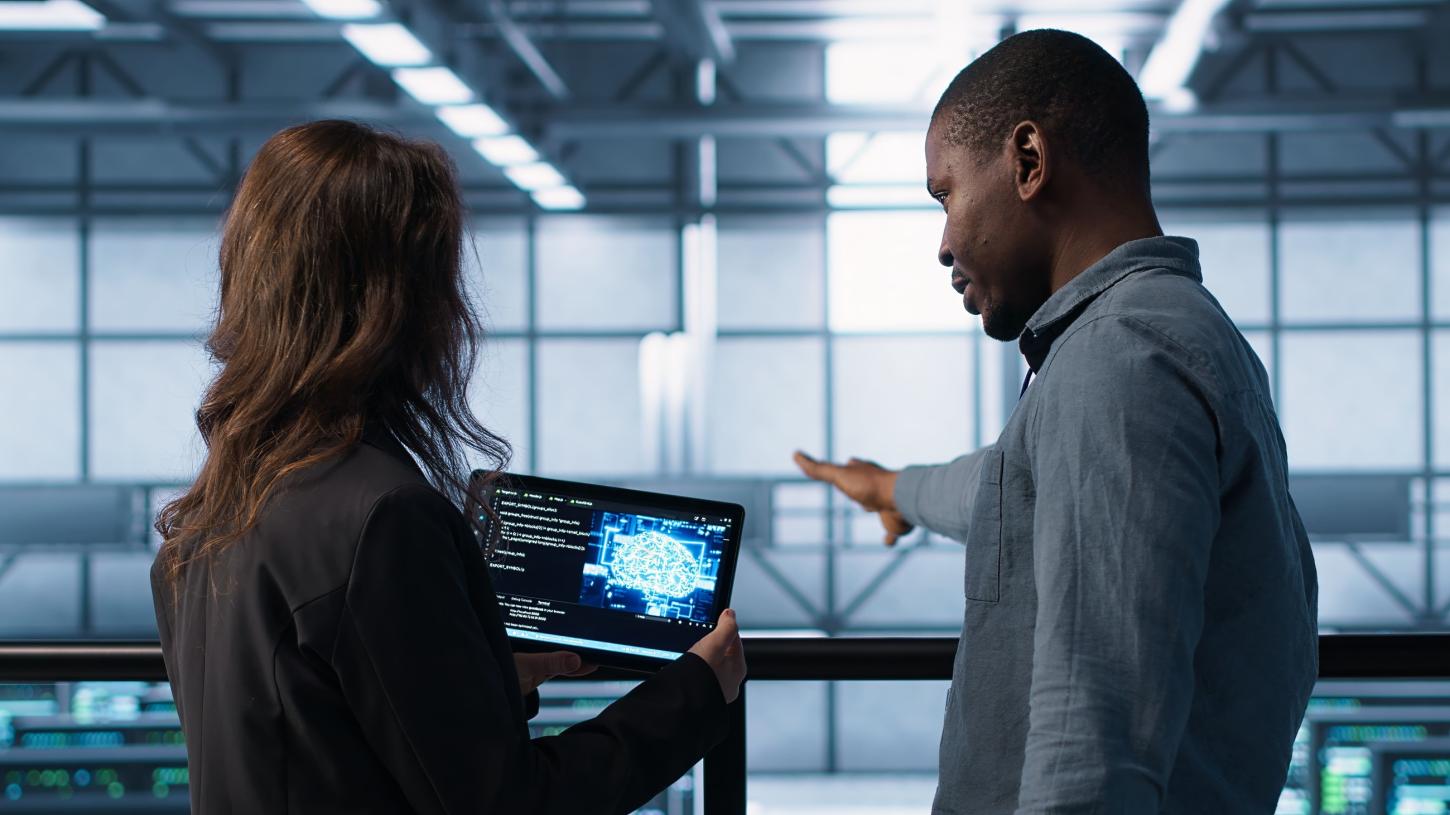
O uso de ferramentas de inteligência artificial sem autorização ou supervisão das empresas pode gerar crises graves relacionadas à segurança da informação e à proteção de dados no ambiente de trabalho. Conhecida como “shadow AI”, a prática ocorre em situações comuns do dia a dia, como quando colaboradores recorrem às tecnologias para escrever e-mails, resumir textos, analisar dados ou esclarecer dúvidas, sem que haja orientação da organização.
Segundo o relatório Cost of a Data Breach, da IBM, elaborado com base em pesquisa do Ponemon Institute, a proporção de incidentes relacionados a essa prática mais que dobrou de forma global, passando de 20% em 2025 para 43% em 2026. O levantamento também aponta que 68% das organizações que sofreram violações de dados não contavam com uma governança adequada para gerenciar o uso da inteligência artificial ou monitorar ferramentas não autorizadas.
Para Pedro Rizzo, sócio-diretor da Apter responsável pela área de Digital, o principal risco do uso dessas ferramentas sem diretrizes claras é a perda de visibilidade sobre o destino e até mesmo a origem das informações corporativas.
“Ferramentas não homologadas, acessadas por meio de contas pessoais ou até corporativas, recebem contratos, planilhas e dados de clientes sem que se saiba onde esse conteúdo fica armazenado ou se será utilizado para treinar modelos. Com a LGPD, o que parecia uma questão técnica passa a ter consequências jurídicas e reputacionais”, explica.
Para reduzir os riscos de vazamento de informações pelo uso indiscriminado da inteligência artificial, Rizzo destaca a importância de integrar essas tecnologias aos processos corporativos, em vez de tratá-las como ferramentas individuais. “Quando ela faz parte do processo, a segurança deixa de depender do comportamento de cada pessoa”, afirma o especialista.
Quatro cuidados para usar a IA no trabalho
A adoção de medidas preventivas é fundamental para que as empresas utilizem a inteligência artificial com mais segurança. Entre os principais cuidados, o especialista destaca quatro medidas:
1. Utilizar apenas ferramentas homologadas: adotar soluções com contratos que definam onde os dados são armazenados e impeçam seu uso para treinamento de modelos.
2. Controlar os acessos: utilizar identidades corporativas e manter registros de quem acessa as ferramentas e quais funcionalidades são utilizadas.
3. Proteger os dados antes do envio: classificar as informações e aplicar técnicas de anonimização antes de inseri-las nos modelos de inteligência artificial. Atualmente, existem plataformas online que aplicam regras de segurança e atuam como intermediadoras entre o usuário e os modelos de IA.
4. Manter a revisão humana: verificar os resultados antes de qualquer uso externo, uma vez que a inteligência artificial pode apoiar a tomada de decisões, mas a responsabilidade pelo conteúdo continua sendo de quem o valida e assina.
Critério para envio de dados
O especialista alerta ainda que, na maioria das vezes, o “shadow AI” surge quando o colaborador tem uma real necessidade e não encontra uma alternativa oficial. Por isso, é importante orientá-lo sobre os dados que podem ser inseridos na IA.
Pedro Rizzo cita um critério simples que pode ser utilizado por lideranças de uma empresa ao tratar do assunto com funcionários: se a informação não pode ser enviada por e-mail a alguém de fora da organização, ela não pode ir para uma ferramenta não autorizada.
“Isso vale para dados pessoais de clientes e colaboradores, números financeiros não divulgados, contratos, estratégia, código-fonte e credenciais de acesso. Os vazamentos acidentais mais comuns acontecem no dia a dia, quando alguém ‘cola’ uma planilha inteira para organizar, pede o resumo de uma ata de diretoria ou envia um trecho de código com uma senha no meio”, finaliza.
 Jornal Metropolitano SP


Comentários
Para comentar realize o login em sua conta!
Login Cadastre-se